【導讀】2024年12月,歐盟《網絡彈性法案》(Cyber Resilience Act,簡稱CRA)正式生效。這項法規為所有含數字元素的產品設定了強制性網絡安全要求——安全不再是錦上添花的功能,而是進入歐盟市場的硬性準入條件。
CRA覆蓋范圍極廣,工業控制器、邊緣計算設備、智能網關等嵌入式產品均在其列。不合規的后果同樣嚴厲:最高可達全球年營業額2.5%或1500萬歐元的罰款,以及產品禁售、召回等強制措施。法案將于2027年12月全面實施,留給企業的準備時間已經不多。
IEC 62443:工業網絡安全的'黃金標準'
IEC 62443是工業自動化與控制系統(IACS)網絡安全領域全球公認的權威標準體系,也是CRA合規路徑中最核心的技術參考框架。CRA的協調標準EN 40000系列直接引用了EN IEC 62443,兩者在安全設計、漏洞管理、安全更新等核心要求上高度一致。獲得IEC 62443認證,是企業證明CRA合規能力的最有效路徑之一。
對于嵌入式設備廠商而言,CRA和IEC 62443對產品提出了多維度的安全要求:硬件層面需要安全啟動、加密引擎、可信執行環境;軟件層面需要系統完整性保護、安全更新機制;流程層面需要漏洞管理、安全開發生命周期。選擇一款安全能力完善的核心板平臺,是產品快速滿足合規要求的關鍵一步。米爾電子基于瑞芯微RK3576推出的MYC-LR3576核心板,提供從硬件根信任到OTA安全升級的全鏈路安全方案,為工業設備的CRA合規與IEC 62443認證提供堅實的底層支撐。
七層安全架構,構建縱深防御體系
MYC-LR3576的安全體系不是單點功能的堆砌,而是一套分層設計、層層遞進的縱深防御架構。從芯片硬件到應用層,每一層都有對應的安全機制守護:
1. 硬件根信任層 — OTP一次性可編程存儲器 + 硬件加密引擎 + TRNG真隨機數
2. 安全啟動層 — FIT簽名方案,從BootROM到Kernel的完整信任鏈
3. 可信執行環境層 — ARM TrustZone + OP-TEE OS,密鑰與安全運算隔離運行
4. 系統完整性層 — dm-verity只讀分區校驗 + dm-crypt分區透明加密
5. 安全存儲層 — KeyBox密鑰管理 + RPMB防重放存儲
6. 安全升級層 — CMS簽名OTA,確保升級包來源可信、完整未篡改
7. 安全等級配置 — Level 0/1/2三檔可選,按需匹配安全強度
下面我們逐層拆解這套安全方案的技術細節,以及它如何對應CRA與IEC 62443的合規要求。
硬件根信任:OTP筑牢信任起點
一切軟件安全機制的前提,是有一個不可篡改的硬件信任根。RK3576芯片內置了豐富的硬件安全外設,為整個安全體系奠定基石。
OTP可編程存儲
公鑰哈希、安全啟動標志、OEM密鑰全部寫入OTP,一經燒錄不可篡改,是信任鏈的根錨點。
硬件加密引擎
RSA/ECDSA簽名驗證、AES/SM4加解密全硬件加速,性能遠超軟件實現。
TRNG真隨機數
基于物理噪聲的真隨機數源,為密鑰生成提供高質量熵源。
RPMB安全存儲
eMMC內置防重放安全存儲塊,配合硬件密鑰機制,確保數據只能本設備讀寫。
OTP分區:安全的保險箱RK3576的OTP分為非安全區和安全區。非安全世界(Linux/U-Boot)可直接讀取非安全區,但安全區只有OP-TEE等安全世界代碼才能訪問。Secure OTP中的OEM Zone包含:公鑰哈希、安全啟動使能標志、安全等級配置、OEM硬件唯一密鑰(一機一密)、僅TA可訪問的受保護區域、以及4組只寫不讀的加密密鑰區。
關鍵設計:OEM Cipher Key 只寫不讀
客戶將密鑰燒入Cipher Key區域后,系統只提供加密/解密的算法調用接口,不提供密鑰讀取接口。即使Linux系統被完全攻破,攻擊者也無法獲取密鑰明文——密鑰永遠留在硬件內部。
對應合規價值:硬件根信任是IEC 62443-4-2中'Identification & Authentication Control'(標識與鑒權控制)和'Use Control'(使用控制)的基礎,也是CRA'安全設計(Secure by Design)'要求的核心體現。硬件級別的密鑰保護,為產品的技術文檔提供了最堅實的安全證據。
安全啟動:構建不可繞過的信任鏈
安全啟動(Secure Boot)是設備安全的第一道防線,它確保設備只運行經過授權的固件,從根本上杜絕惡意固件的加載。
完整的信任鏈MYC-LR3576采用FIT(Flattened Image Tree)簽名方案,構建了一條從BootROM到系統的完整信任鏈:
BootROM(芯片出廠固化,不可修改)
驗證Loader簽名(讀取OTP中的公鑰Hash)
Loader / SPL
驗證OP-TEE OS簽名
OP-TEE OS(安全世界初始化)
驗證U-Boot簽名
U-Boot(正常世界引導加載器)
驗證boot.img(Kernel + DTB + Ramdisk)簽名
Kernel(已驗證)
通過OP-TEE驅動與安全世界通信
System(dm-verity/dm-crypt保護系統分區)
應用程序(通過CA調用TA實現安全功能)
這條信任鏈的根是芯片BootROM中固化的代碼——它在芯片出廠時就已經寫死,任何人都無法修改。BootROM通過OTP中的公鑰哈希建立對Loader的信任,Loader再驗證下一級,環環相扣,一級不通過就無法繼續啟動。開啟安全啟動后,任何未經簽名的固件都無法啟動,從物理層面杜絕了固件篡改和克隆的風險。對應合規價值:安全啟動直接對應IEC 62443-4-2的'Software Integrity & Hardening'(軟件完整性與加固)要求,也是CRA Annex I中'防止未授權訪問和權限提升'要求的關鍵實現手段。它確保設備啟動過程的每一步都經過驗證,有效防御固件篡改和降級攻擊。
可信執行環境:密鑰永遠不離開安全世界
ARM TrustZone技術將SoC的硬件和軟件資源劃分為兩個世界:
非安全世界(Normal World):運行Linux操作系統和用戶應用。即使被攻破,也無法訪問安全世界的數據
安全世界(Secure World):運行OP-TEE OS和可信應用(TA),處理密鑰、加解密、安全存儲等敏感操作
兩個世界通過SMC指令進行切換,硬件級隔離,非安全世界的代碼無法直接讀寫安全世界的內存。
KeyBox:密鑰管理可信應用米爾SDK內置了KeyBox參考實現,這是一個運行在OP-TEE中的密鑰管理可信應用(TA)。上層應用通過Client App(CA)調用KeyBox接口,安全地讀寫密鑰。KeyBox支持兩種存儲后端:
RPMB:eMMC內部、硬件防重放、防回滾,空間約512KB
Security分區:eMMC用戶分區、空間更大(1MB+),通過TEE加密保護
防回滾設計:TA版本號機制
RK3576平臺的TA支持版本號防回滾。開發者在TA的Makefile中定義CFGTAVERSION后,系統會禁止TA版本降級。即使攻擊者拿到了舊版本有漏洞的TA,也無法在新版本設備上運行。
豐富的安全算法能力
SHA摘要算法:SHA-1/SHA-256/SHA-512,數據完整性校驗
AES對稱加密:AES-128/256,ECB/CBC/CTR等多種模式
RSA非對稱加密:RSA2048/4096,加解密、簽名驗簽
TRNG真隨機數:硬件級隨機數生成,用于密鑰派生
對應合規價值:OP-TEE可信執行環境對應IEC 62443-4-2的'Cryptographic Support'(密碼學支持)和'Data Confidentiality'(數據保密性)要求。密鑰在隔離環境中運算,符合CRA對'適當加密級別'和'訪問控制機制'的要求,是高安全等級產品的必備能力。
系統完整性:dm-verity與dm-crypt雙重保護
安全啟動保證的是'啟動時'的信任,但系統運行后的完整性同樣需要保護。MYC-LR3576基于Linux內核的Device Mapper機制,提供兩種系統級保護方案。
dm-verity:只讀分區完整性校驗dm-verity為只讀的system分區提供塊級別的完整性校驗。它將系統分區按4KB切塊,對每個數據塊計算哈希,構建多級哈希樹,并將根哈希(Root-Hash)打包進boot.img的Ramdisk中。運行時,Kernel對每次I/O訪問的4K數據塊實時進行哈希校驗,與哈希樹比對。一旦校驗失敗,直接返回I/O錯誤——即使攻擊者修改了system分區的某個字節,dm-verity也能檢測到并阻止讀取。
dm-crypt:分區透明加密對于有更高數據安全要求的場景,MYC-LR3576支持dm-crypt系統加密方案。數據寫入分區時自動加密,讀取時自動解密,對上層應用完全透明。加密密鑰存儲在RPMB或Security分區中,通過KeyBox/OP-TEE保護。密鑰永遠不會以明文形式出現在非安全世界的內存中。對應合規價值:系統完整性保護直接滿足IEC 62443-4-2的'Software Integrity & Hardening'(軟件完整性與加固)和'Data Confidentiality'(數據保密性)要求。dm-crypt的透明加密能力,也符合CRA對產品數據保護的要求,特別是涉及敏感數據的工業控制場景。
安全OTA:CMS簽名確保固件可信
設備交付后,固件升級是必然需求。但如果OTA升級通道不安全,攻擊者就可能通過中間人攻擊注入惡意固件,讓之前所有的安全措施功虧一簣。CRA明確要求制造商必須提供安全更新機制,并且在產品支持期內持續提供安全修復。安全更新能力,是CRA合規的核心要求之一。
CMS簽名機制MYC-LR3576的安全OTA采用CMS(Cryptographic Message Syntax)簽名機制,基于RFC 5652標準,確保升級包的:
完整性:數據沒有被篡改
來源真實性:數據確實來自持有私鑰的官方
不可抵賴性:事后不能否認簽名行為
驗證流程如下:
設備端執行updateEngine --signed_image_url=...
檢測到signed_image_url → 進入簽名驗證流程
解析鏡像,提取CMS簽名和MD5校驗值
MD5校驗 → 驗證數據完整性
加載公鑰 → CMS簽名驗簽
驗簽通過 → 重新拼接鏡像和MD5 → 正常OTA升級
驗簽失敗 → 升級終止,拒絕寫入
簽名OTA鏡像與安全啟動使用同一組密鑰,密鑰管理統一,降低運維復雜度。編譯時執行一條命令即可生成簽名后的升級鏡像。對應合規價值:安全OTA是CRA'安全更新(Security Updates)'要求的直接實現,也是IEC 62443-4-2中'Patch & Update Management'(補丁與更新管理)要求的核心組件。簽名驗證機制確保升級過程不會引入惡意固件,滿足CRA對固件完整性和真實性的要求。
三級安全等級:按需配置,靈活平衡
不同應用場景對安全強度的需求不同。RK3576支持三檔TEE安全等級,客戶可根據產品定位和合規需求靈活選擇。
L2 強安全方案主控與eMMC強綁定,更換主控必須同步更換eMMC和擦除安全存儲。基于芯片出廠Device Root Key派生密鑰,一機一密,不可復制。適用于金融、車載等最高安全需求場景。
L1 中安全方案主控與eMMC弱綁定,OEM自定義HUK派生密鑰。更換主控后可通過燒錄相同OEM HUK復用eMMC,兼顧安全性和量產便利性。適用于工業控制、智能網關等場景。
L0 基礎方案主控與eMMC不綁定,使用芯片統一Soft HUK。適用于安全要求較低、成本敏感的場景,SDK默認配置。
注意:安全等級只能配置一次
芯片的安全等級是一次性寫入OTP的,配置后無法修改。請在產品設計階段就確定安全等級,米爾可提供技術咨詢協助選型。
一張圖看懂:安全能力如何對應合規要求
MYC-LR3576的全鏈路安全能力,從硬件到軟件全面覆蓋CRA與IEC 62443的核心技術要求。以下是關鍵對應關系:
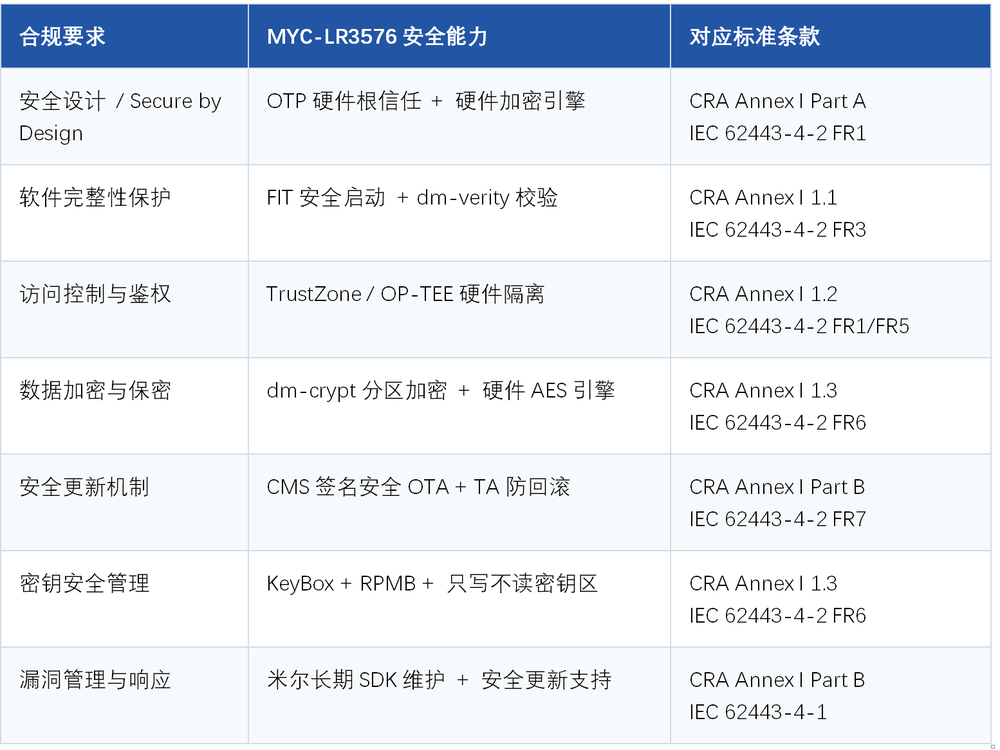
合規要求 MYC-LR3576安全能力 對應標準條款
安全設計 / Secure by Design OTP硬件根信任 + 硬件加密引擎 CRA Annex I Part A
IEC 62443-4-2 FR1
軟件完整性保護 FIT安全啟動 + dm-verity校驗 CRA Annex I 1.1
IEC 62443-4-2 FR3
訪問控制與鑒權 TrustZone / OP-TEE硬件隔離 CRA Annex I 1.2
IEC 62443-4-2 FR1/FR5
數據加密與保密 dm-crypt分區加密 + 硬件AES引擎 CRA Annex I 1.3
IEC 62443-4-2 FR6
安全更新機制 CMS簽名安全OTA + TA防回滾 CRA Annex I Part B
IEC 62443-4-2 FR7
密鑰安全管理 KeyBox + RPMB + 只寫不讀密鑰區 CRA Annex I 1.3
IEC 62443-4-2 FR6
漏洞管理與響應 米爾長期SDK維護 + 安全更新支持 CRA Annex I Part B
IEC 62443-4-1
出海歐盟,從選對平臺開始
選擇MYC-LR3576核心板,意味著你獲得的不只是硬件,更是一套經過驗證的安全方案底座。它能幫助你的產品在CRA合規和IEC 62443認證的道路上,大幅減少底層安全研發投入,縮短合規準備周期,把更多精力聚焦在應用層業務功能上。
米爾電子:開箱即用的安全方案交付
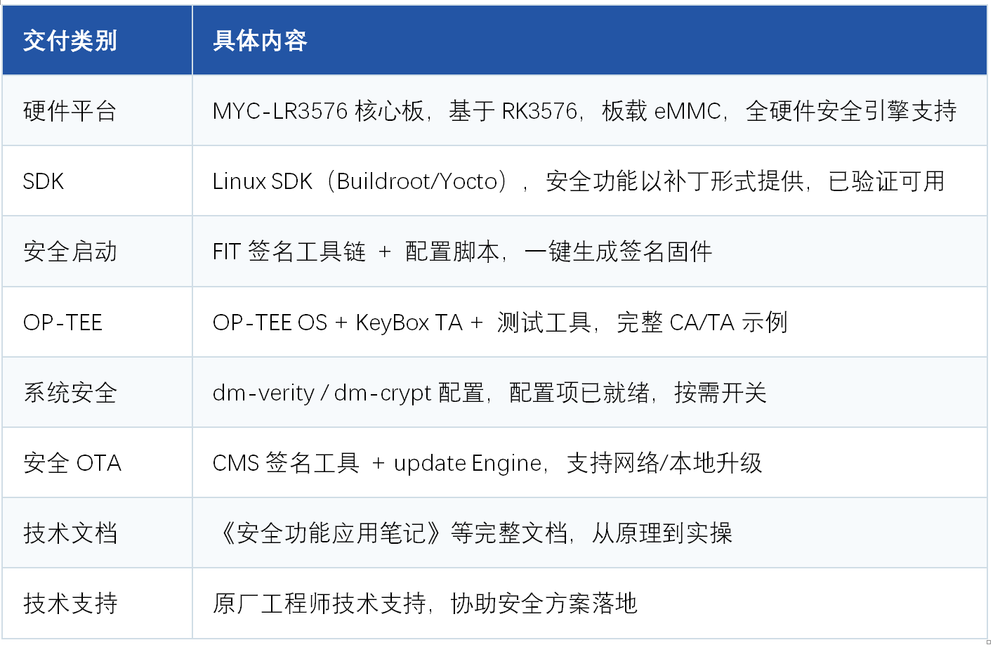
安全功能的實現涉及硬件、Bootloader、內核、TEE、文件系統等多個層面,開發門檻高、調試周期長。選擇MYC-LR3576核心板,意味著你獲得的不僅是一塊硬件,更是一套已經驗證、可以直接落地的完整安全方案。
安全相關交付物
適用場景
工業控制
PLC、工業網關、邊緣計算終端,滿足IEC 62443與CRA合規要求
車載終端
車載中控、T-Box,滿足車規級安全與防降級要求
金融終端
POS機、自助終端,保護密鑰和交易數據
安防監控
智能NVR、門禁設備,防止設備被攻破
醫療設備
診療設備、醫療網關,保護患者數據隱私
智能網關
5G/工業網關、邊緣節點,保護通信密鑰